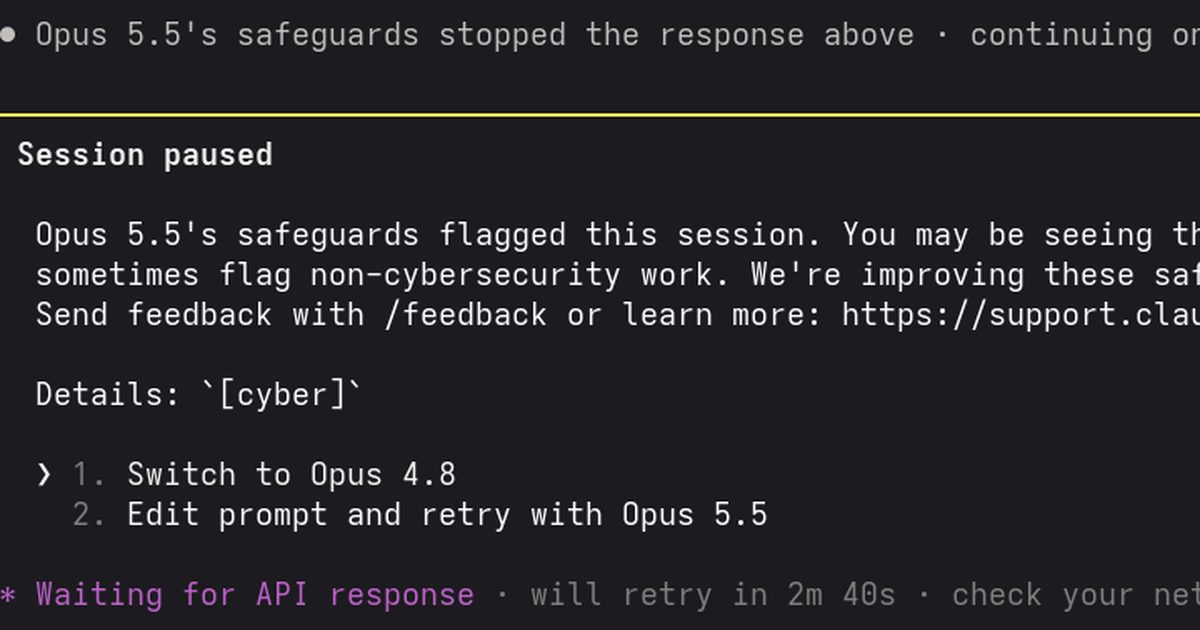
- 시니어 개발자가 Claude Code로 자사 제품의 보안 취약점을 점검·수정하려다 AI 세이프가드에 차단당한 경험을 담은 포스트가 해외 커뮤니티 Hacker News에서 큰 반향(포인트 590, 댓글 240여 개)을 얻었습니다.
- 작성자는 자신이 관리하는 제품의 한 줄짜리 보안 취약점을 발견·수정하려 했으나, 모델이 이를 공격적 해킹 시도로 오인하고 작업을 중단시켰다고 설명합니다.
- 세이프가드 예외 신청 절차를 두고도 영업일 기준 대기, 데이터 보존 면제 포기, 신분증 제출 등의 요구가 따른다고 지적했습니다.
- "악의적인 공격자는 애초에 세이프가드가 없는 모델(무검열 오픈 웨이트 모델 등)을 사용한다"며, 정당한 보안 점검을 하는 개발자만 불편을 감당하고 있다는 것이 포스트의 핵심 주장입니다.
- AI 코딩 에이전트 실사용이 늘어나는 가운데, 모델 공급사의 안전장치와 실무 보안 테스트 수요 사이의 갈등을 보여주는 사례로 주목받고 있습니다.
--------------------------------------------------------------------------------------광고(Advertising)--------------------------------------------------------------------------------------------------------
 Pete Warden 인터뷰 — AI는 왜 로...
 Thinking Machines, 노트북에서 도는 ...

